半导体行业供应链分散下的总部ERP安全访问之道
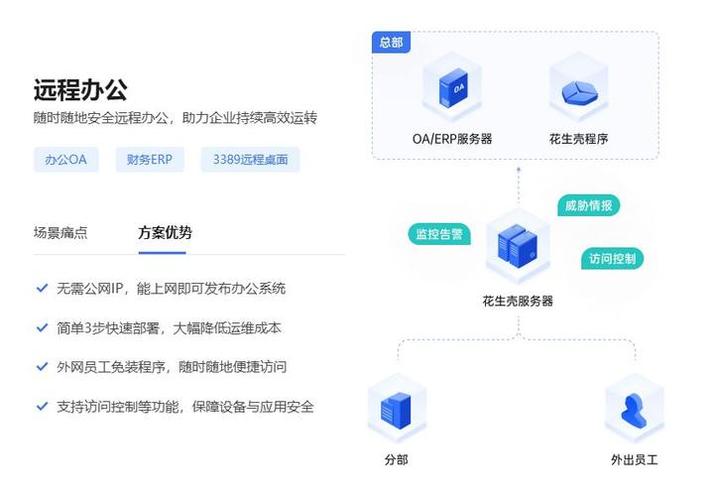
在全球化的半导体行业中,供应链的复杂性与工厂的分散性已成为常态。从晶圆制造、封装测试到原材料供应,各个环节往往跨越多个国家和地区,形成一张庞大而精密的网络。这种分散的布局也给企业带来了严峻的挑战:如何让分布在全球各地的工厂和供应链伙伴安全、高效地访问总部的ERP(企业资源计划)系统,确保数据一致性和业务连续性?
一、半导体供应链的安全访问痛点
半导体行业的ERP系统集中了财务、采购、生产、库存、销售等核心数据,是总部决策的“大脑”。但工厂分散导致访问需求多样:
- 多地点接入:晶圆厂、封测厂、仓库、供应商等需要实时查询订单、库存和生产计划。
- 高安全要求:半导体技术涉及商业机密和出口管制,数据泄露风险极高。
- 网络不稳定:部分工厂位于网络基础设施欠发达地区,传统VPN难以保障体验。
- 合规压力:需满足GDPR、出口管理条例等多国法规,访问控制必须精细。
二、安全访问的核心架构设计
针对上述痛点,建议采用“零信任+软件定义边界(SDP)+加密传输”的架构,实现“默认不信任、始终验证”的安全访问。具体方案包括:
1. 零信任网络访问(ZTNA)
改变传统“内网信任”模式,对每个访问请求进行身份、设备、环境的多维验证。工厂员工或合作伙伴仅能访问其授权的最小应用集,避免横向移动。例如,通过部署ZTNA网关,工厂MES系统只需与总部ERP的特定API接口通信,无需暴露整个内网。
2. 软件定义边界(SDP)
SDP通过“先认证、后连接”的机制,将ERP系统隐藏在“暗网”中,只有通过认证的设备和用户才能看到并连接。对于分散的工厂,可在各站点部署SDP客户端,自动建立加密隧道,实现应用级访问,而非全网接入。
3. 加密传输与数据保护
所有访问ERP的流量均采用TLS 1.3加密,关键数据字段(如价格、工艺参数)可额外进行令牌化或字段级加密。结合DLP(数据防泄露)策略,防止敏感数据在终端泄露。
4. 统一身份与访问管理(IAM)
建立集中式IAM平台,整合AD/LDAP、多因素认证(MFA),并为外部供应商提供临时身份。通过单点登录(SSO)简化访问流程,同时实现基于角色的访问控制(RBAC),例如:工厂计划员只能查看生产订单,而财务人员仅能访问成本模块。
三、供应链管理服务的协同落地
安全访问不仅是技术问题,更需要供应链管理服务的流程支撑。建议从以下维度协同实施:
- 分级访问策略:根据供应链伙伴的类型(如一级供应商、物流商)和业务场景,定制访问权限和数据范围。例如,通过API网关向供应商开放订单状态查询接口,而非直接访问ERP数据库。
- 持续监控与审计:部署UEBA(用户实体行为分析)工具,实时监测异常访问模式(如非工作时间大量下载数据),并与SIEM系统联动告警。
- 应急响应机制:制定访问中断预案,如工厂网络故障时,可通过预置的离线授权缓存继续关键操作,恢复后自动同步。
- 合规性管理:在访问控制中嵌入合规规则,例如对涉及出口管制的技术数据,自动触发额外审批流程。
四、实施路径与最佳实践
- 评估与规划:梳理ERP暴露面、工厂接入需求和现有网络架构,制定分阶段实施路线图。
- 试点先行:选择1-2个典型工厂或供应商进行ZTNA/SDP试点,验证性能与安全效果。
- 渐进推广:按业务优先级逐步扩展至全部站点,同步完善IAM和监控体系。
- 持续优化:定期进行渗透测试和 red team 演练,动态调整访问策略;利用AI分析访问日志,优化用户体验。
##
半导体行业的供应链分散性不可逆转,但通过零信任架构、SDP技术以及精细化的供应链管理服务,企业能够在保障安全的前提下,实现总部ERP系统的高效访问。这不仅是技术升级,更是构建韧性供应链、提升全球协同能力的关键一步。随着5G和边缘计算的发展,安全访问将更加智能和无缝,为半导体行业的数字化转型保驾护航。
如若转载,请注明出处:http://www.wxm1314.com/product/7.html
更新时间:2026-11-01 00:13:00